攻击以小时计,补丁以年计:旧路由器和超市冰柜先替我们挨刀
a16z的Asaf Ezra和Steph Zhang认为,补丁流程追不上AI加速的攻击。真正值得做的六个安全方向,都在让补丁变得不必要,或者变成别人的工作。旧路由器、医疗设备、超市冰柜是长尾里最先出事的一批。
2026年10月,两个PHP漏洞的利用尝试比公开披露早四天。托管和CDN公司在边缘挡下攻击,底层服务器没打补丁。另有260万到440万PHP安装不在伞下,多数跑在永远不会修复的版本上。
同月,法国数百家超市的冷藏柜被远程加热。攻击者主要走已经停止维护的控制器。国家网络安全机构的建议是断开它们。三周后,比利时、卢森堡、瑞典、爱沙尼亚出现同类攻击。一家比利时连锁店的承包商说,修复需要给每台设备做物理改动。
a16z的Asaf Ezra和Steph Zhang把这周当成缩影:保护不必等补丁,但得有人站在攻击者和漏洞之间。

补丁的算术不闭合。它是按漏洞逐个处理、由人把关的流程。Verizon 2026年泄露报告把完整修复中位数定在43天,数据集里只有26%的已知被利用漏洞完成修复。Veracode 2025年报告给的平均修复时间是252天,五年前是171天。
发现和利用在另一条曲线上。AI可以按漏洞类别搜索,也能把公开补丁变成可用利用。Anthropic报告过一个未发布模型,对Linux内核漏洞做出远程、免登录利用。上游几周前修了,两个主流服务器发行版还没发修复包。Red Hat因为竞态难赢把漏洞评为中危。模型不到一小时赢了。
补丁部署本身也有风险。2024年7月,一个错误的CrowdStrike更新让约850万台Windows机器蓝屏。如果一天要推几百上千次补丁,攻击风险会换成自伤停机。a16z因此换了个问法:怎么才能不再需要补丁。
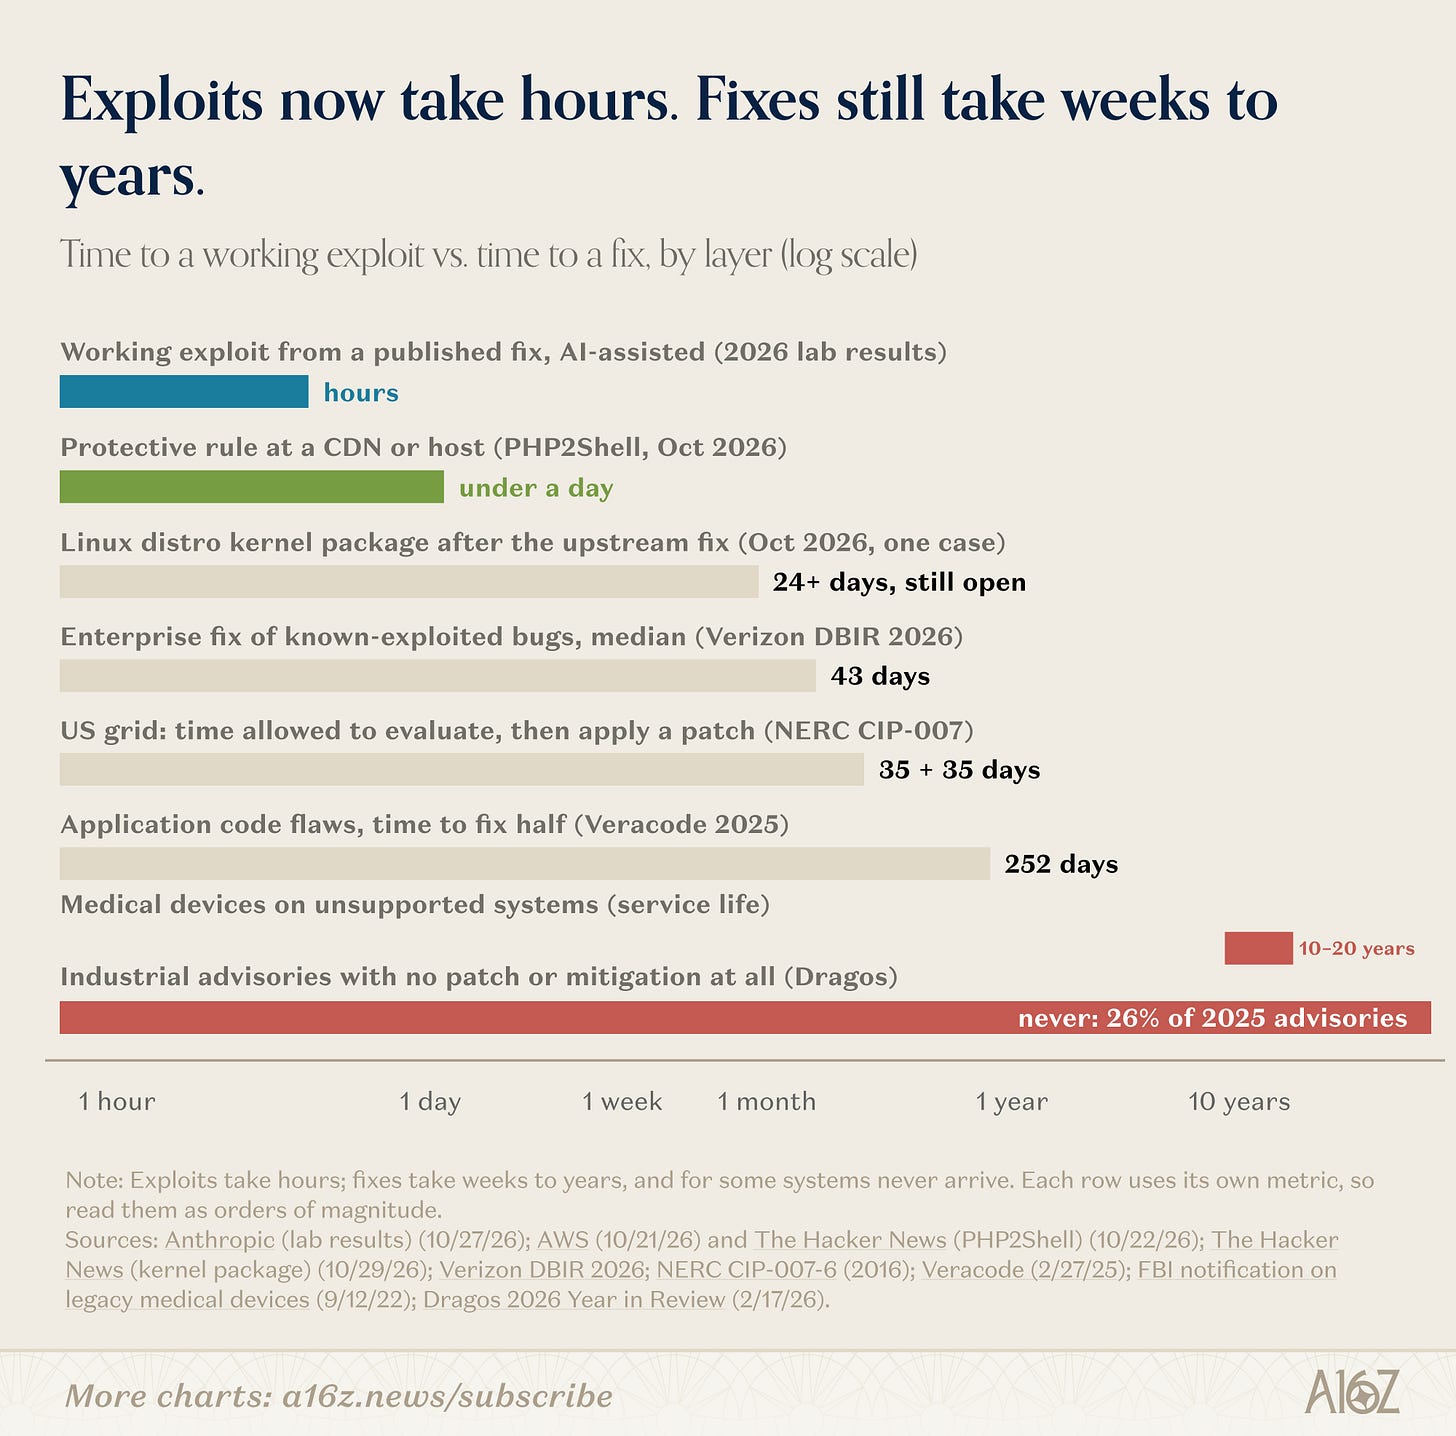
长尾设备最麻烦。工控系统常在年度检修窗口打补丁,Dragos发现2025年约四分之一的工控公告根本没有补丁或缓解措施。医疗设备寿命10到20年,很多跑在不支持的系统上,打补丁可能意味着重新认证。2025年一项调查里,89%的医院系统有带已知被利用漏洞的连接设备。旧车、摄像头、路由器、楼宇控制器、冰柜,有的没有更新通道,有的连主人都不知道它在线。
文章说,补丁在这些地方更像希望。真正起作用的控制得挪到设备外。
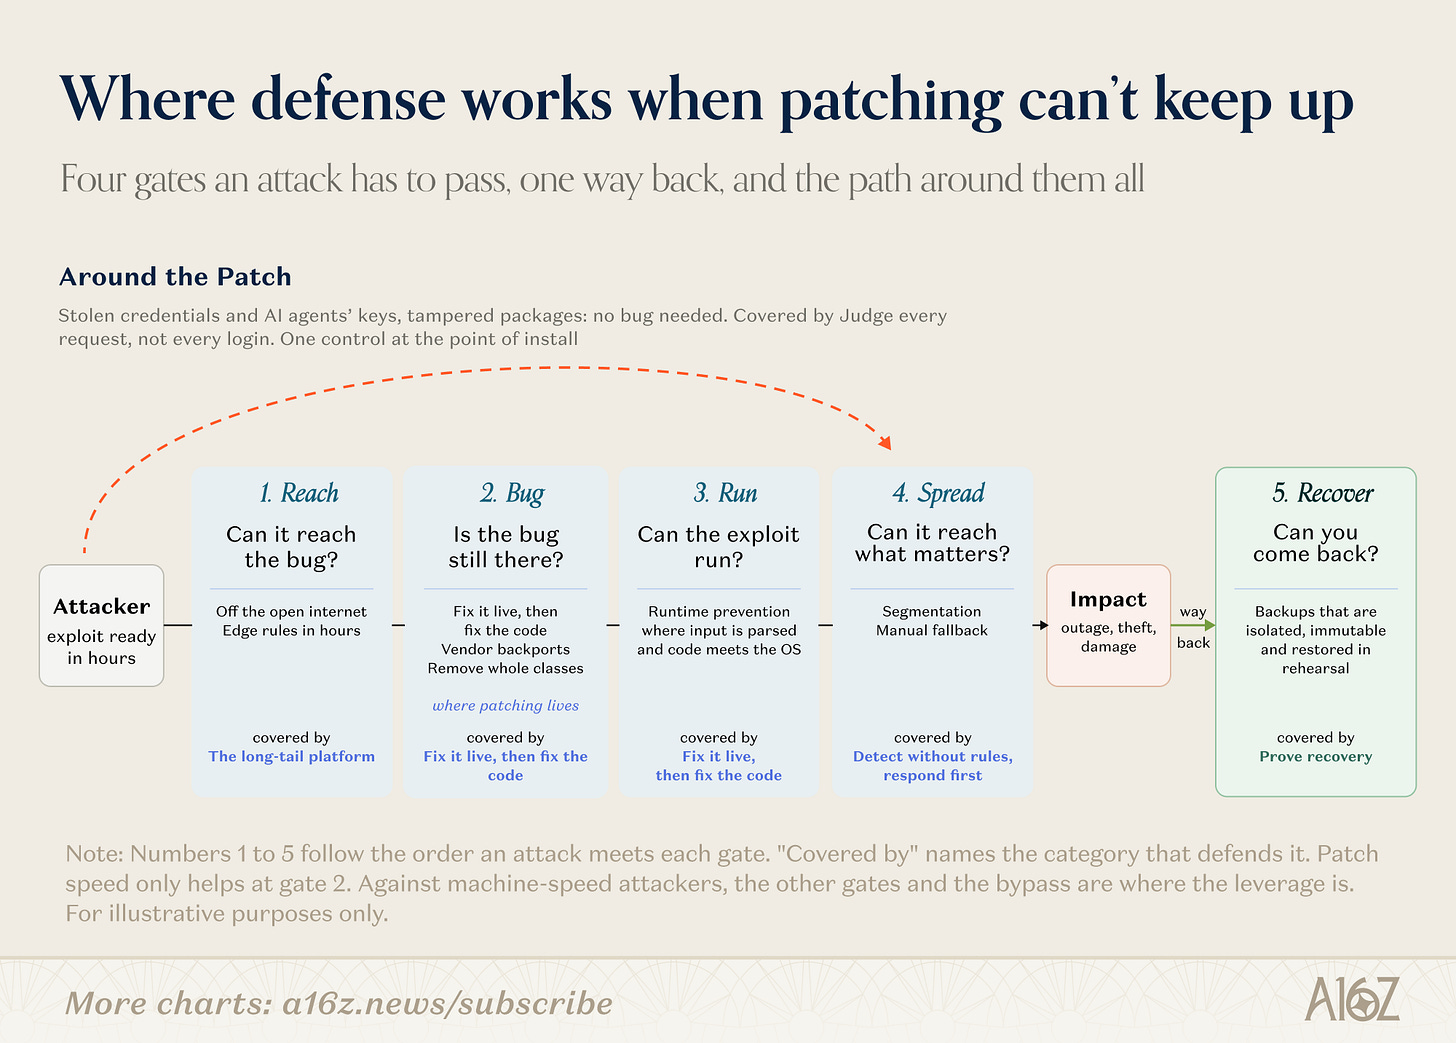
a16z列了四种可扩展防御。第一,把设备移出公网。Censys发现近400块水厂控制屏暴露在线,其中40块免登录就能控制。它和EPA、厂商一起找业主,9天内四分之一完成加固,到2025年5月暴露比例低于6%。没有补丁参与。难点是业主和承包商需要远程访问。一项受感染消费设备研究里,欧洲一家ISP用隔离加通知,14天清掉92%的感染。邮件警告和什么都不做差不多。
第二,给必须联网的部分做分段。Dragos记录过一次入侵,攻击者用前沿模型当主操作员,摸到墨西哥一家水厂办公网和控制网的边界,停在那里。控制网被墙隔开了。分段很老,也不性感,但能阻止网络入侵变成物理事件。
第三,在网络层以机器速度拦攻击。PHP那周就是例子:几小时内写出防护规则,部署在数百万台服务器前面。虚拟补丁过去主要是大平台的Web流量产品。下一步是从每个公告自动生成规则,推到工控协议、医院网络和小企业路由器。
第四,消除整类漏洞。Google报告Android内存安全漏洞占比从2019年的76%降到2024年的24%,主要靠用内存安全语言写新代码。这很慢,最后才触达长尾,但它是唯一能减少待发现漏洞数量的办法。旁边还得有手动兜底和淘汰:水厂要能手动运行,医院要能用纸撑一周,太老的设备该退役。
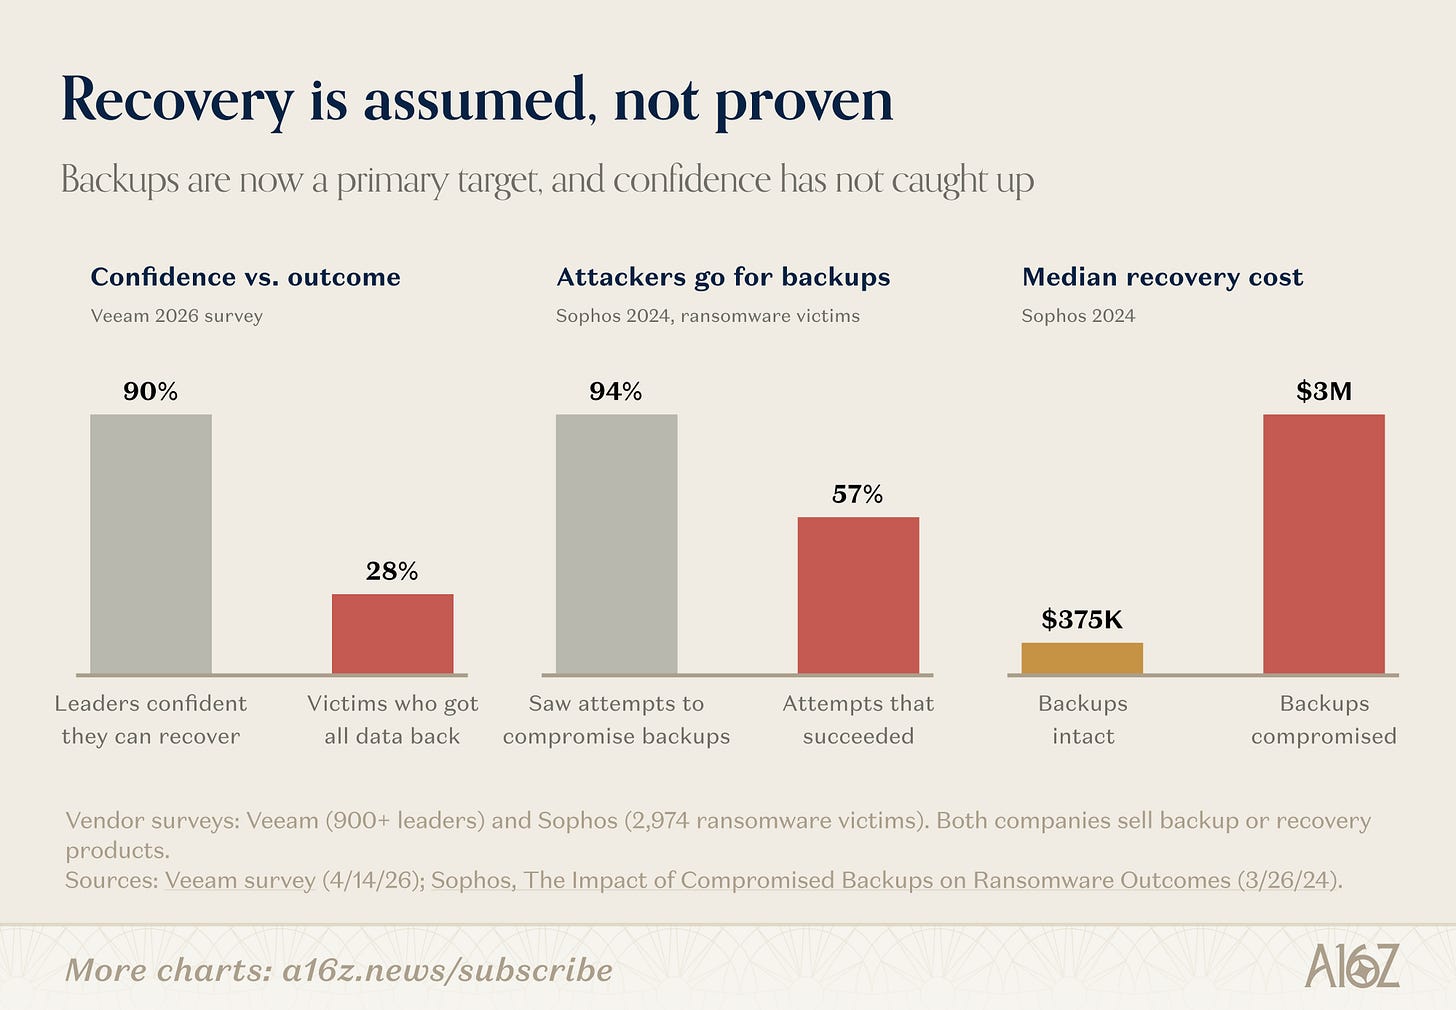
恢复是被忘掉的控制器。备份现在是主目标。Sophos 2024年对勒索软件受害者的调查里,94%说攻击者尝试破坏备份,57%的尝试成功。Veeam 2026年调查里,90%的领导者说能达成恢复目标,只有28%的受害者拿回全部数据。备份被攻破的受害者,恢复成本中位数约300万美元;备份幸存的约37.5万美元。
“我们有备份”不是姿态。“上周二我们四小时内从昨晚的副本恢复了医院记录系统”才是。备份需要独立账号、不可篡改存储、与身份系统隔离,还要定期在洁净环境里真实恢复,留下审计和保险能接受的记录。
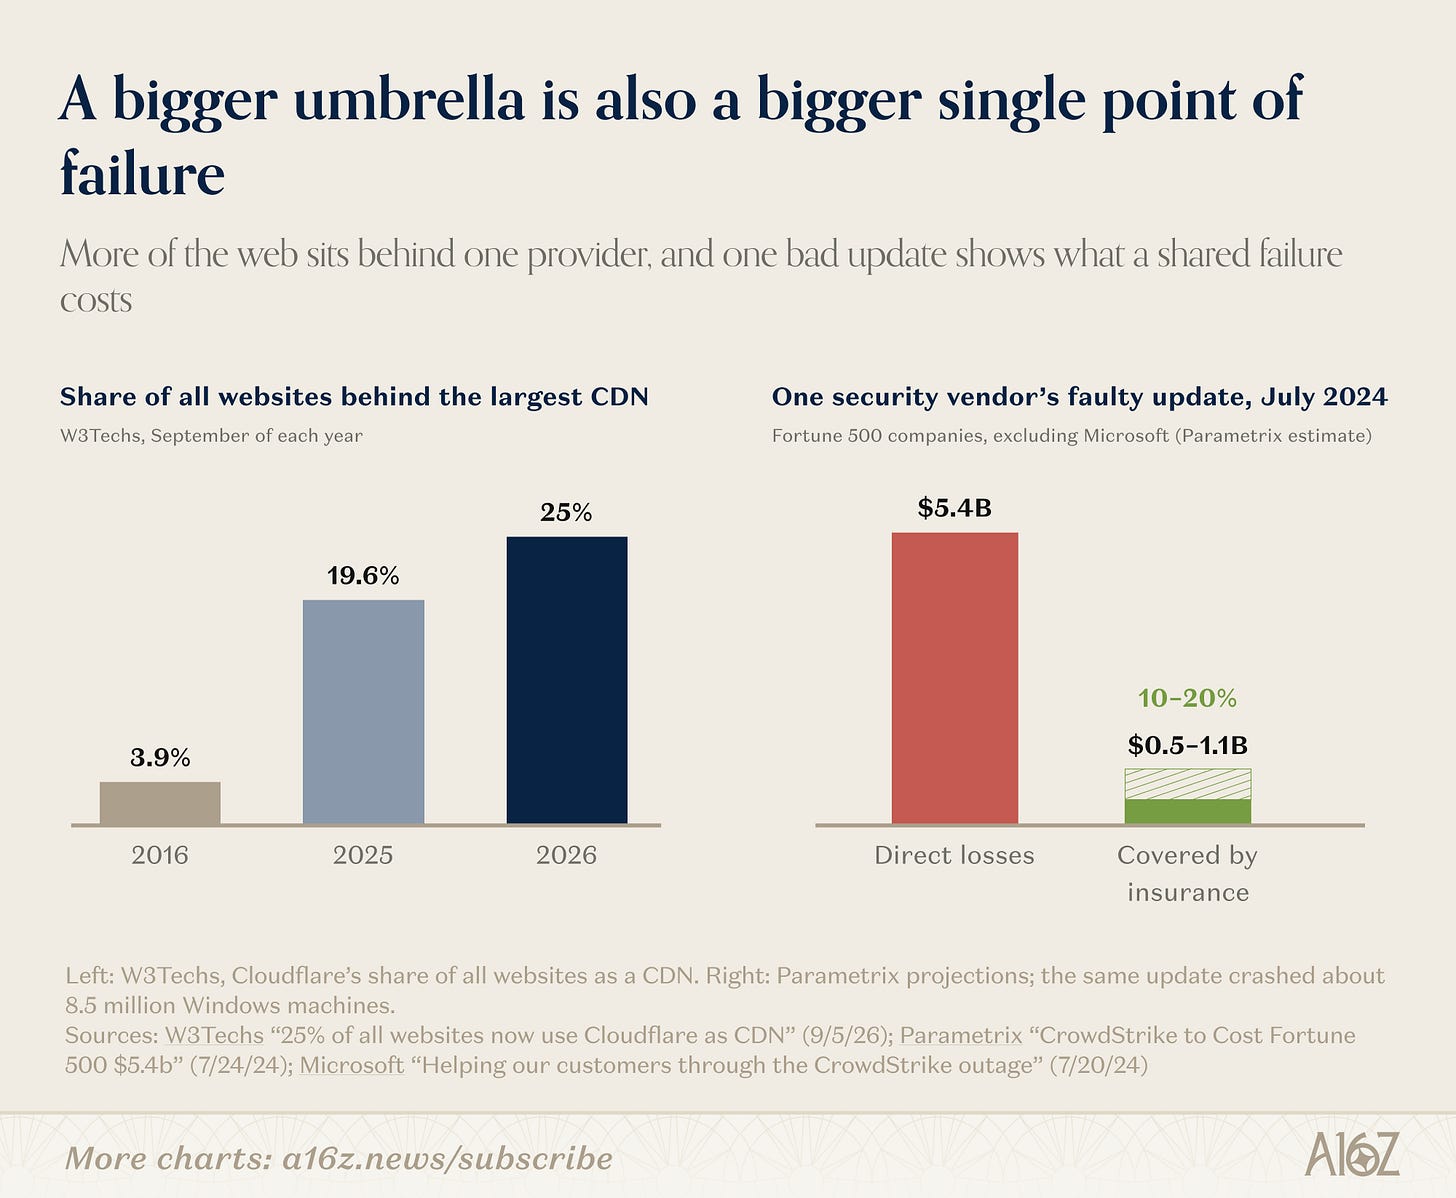
这把伞有形状,也有成本。今天站在攻击者和漏洞之间的,是少数云、内容和安全公司。最大的一家CDN在四分之一网站前面,十年前不到4%。集中化让PHP那周顺利度过,也制造单点故障。2024年7月一次错误更新让美国大公司损失估计54亿美元,保险预计只覆盖10%到20%。还有主权问题:当少数美国平台决定哪些流量到达全球服务器,谁的规定算数。
政策端已经在动。2021年,美国法院授权FBI从数百台私有Exchange服务器上清除恶意Web shell。2023年12月的一次行动后来披露,另一份法院命令让FBI从数百台小办公室路由器上清除中国国家僵尸网络,多数设备已过厂商支持期。通知、隔离、修复,压力会变大。这是真实的民权交易,最好现在辩论,别等危机时即兴发挥。
a16z看到的六个机会,共同点是让补丁变得不必要,或者变成别人的工作。
先在线修复,再修代码。边缘规则、进程内hook、内存补丁,几小时内挡住已知漏洞;AI再针对实际部署的库和API版本写正式补丁,跑回放流量,开PR,等正式补丁上线后撤掉临时修复。风险是机器速度发出坏补丁,所以分阶段发布和自动回滚必须是产品的一部分。
不用手写规则的检测和第一响应。读企业已经付费的端点、身份、邮件、网络、云事件流,在进入SIEM前就地分析。模型看行为,提出可解释的检测,确认后通过现有产品自己的控制隔离端点、结束会话、封发件人。买家该量的是从第一个恶意事件到遏制的时间,以及无人工介入处理掉的告警比例。
按请求判断,不按登录判断。开发者的笔记本上现在有人、有带自己密钥的编码agent、有带自己会话的浏览器agent,三者同一分钟从同一台机器发请求。信任得按请求判断,还得在端点上做,因为流量到网络层时已经分不清。凭据按任务和资源发放,寿命以分钟计。1Password Developers在回复里补了一刀:五分钟的短凭据仍可能被滥用,过期只限制时长,范围才限制能做什么,两者都要。
证明恢复。备份存储属于老厂商,证明不属于。缺的是备份态势管理:持续、独立验证备份存在、抗篡改、在攻击者先拿的身份系统之外、并且真的能恢复。定期把真实系统恢复到隔离洁净室,启动、查数据、扫植入物、计时。记录最后好恢复、各关键系统恢复小时数、数据恢复比例,给董事会、审计和保险看。
安装点一个控制。软件供应链、CI/CD安全和开发者端点合成一个控制。Binance把盗窃额定在63亿美元,初步调查提到一名工程师被入侵的笔记本。一个被篡改的包通过代码编辑器扩展市场触达最多5000名开发者,试图装后门。做法是邮件安全二十年前就收敛的模型:先扣住,沙箱里引爆,验来源,再放行或隔离。今天输入来自包管理器、扩展市场、浏览器、厂商连接,还有AI agent自己抓取的技能、工具、文档和网页。对agent来说,文档也是指令。
长尾平台。暴露管理、安全远程访问、控制网分段、手动兜底,打包给永远不会养安全团队的组织:水厂、医院生物医学部、超市连锁的制冷承包商。移除暴露面要成立,得同时卖替代方案:便宜安全的远程访问,以及通过厂商、ISP或保险公司触达业主的通道。
六个品类看起来分散,共同点是把补丁管理拆成几个更硬的面:暴露面、身份、运行时、恢复、供应链。老品类单独存在,可能会变成新平台的一个功能。先啃最难的部分才有机会:针对实际部署版本的安全补丁、无规则检测、每个请求背后的主体、被证明的恢复。仪表盘和报告是后面的事。
a16z上一篇的结尾下过一个赌注:2026年更像漫长昂贵的蠕虫时代开始,不像网络战开始。上一次蠕虫时代由一家公司接手问题结束。这一次没人拥有它。
下一次攻击不会等补丁。问题是谁来站到中间,以及账单寄给谁。
原文:https://www.a16z.news/p/defense-in-depth-rebuilt-for-machine
发布时间: 2026-11-07 13:37