让 coding agent 留在 Mac,把命令关进 Linux:外置沙盒的三种做法
Simon Willison 和 Prime Radiant 放出三个外置沙盒原型。Claude Code、Codex、Pi 继续跑在 Mac 上,命令送进 WebAssembly、Apple Container 或 QEMU 里的 Linux。默认断网,挂载和代理可收紧。限制也被网友点出来了。
Simon Willison 和 Prime Radiant 发布了一组外置沙盒原型。目标很直接:让 Claude Code、Codex、Pi 这些 coding agent 继续跑在 Mac 上,把它们要执行的命令送进一个独立的 Linux 沙盒。沙盒只能看到你挂载的文件夹,默认不能联网。

Simon 在推文里放了博客和索引仓库。三套实现共用同一套 HTTP 和 WebSocket 协议:v86 加 WebAssembly 跑 Alpine Linux,Apple Containers 跑 Linux 容器,Microsoft Quicksand 加 QEMU 跑完整虚拟机。端口分别是 8686、8687、8688,可以并排跑。
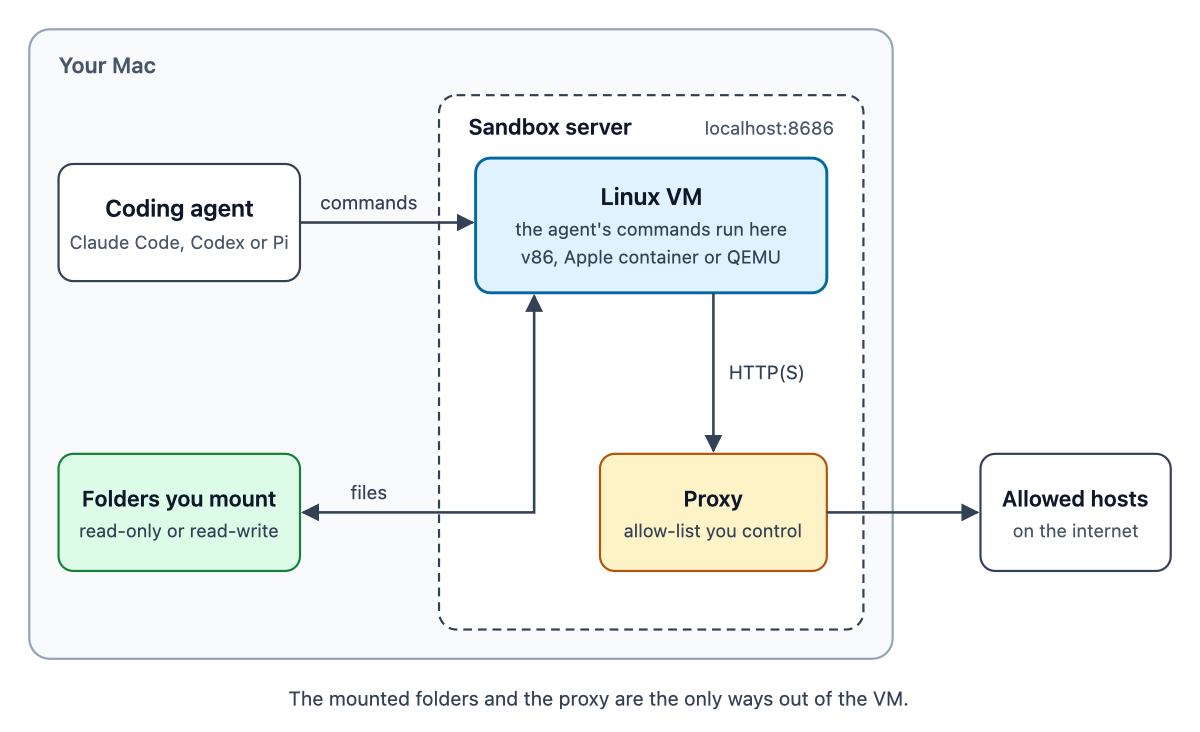
为什么需要这个。Coding agent 会写错命令,也会被 prompt injection 带偏。它能读能写的东西,都可能被改坏或泄露。Simon 的观点是,手动批准每个动作看起来很安全,实际会很快变成 decision fatigue,用户一路点同意。沙盒的价值在于保护不依赖模型判断。对便宜模型、本地模型、能力弱一点的模型,这一点更重要。
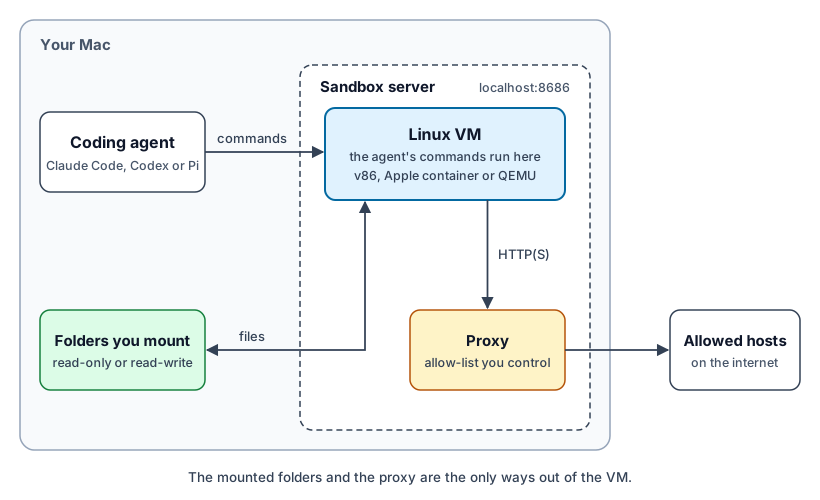
外置沙盒的边界。Agent 在宿主上,沙盒服务器在 localhost,命令在 Linux VM 里执行。VM 只有两条出口:你挂载的文件夹,和 allow-list 代理。没有挂载就没有文件,没有代理就没有网络。
试用方式也克制。官方给的最小演示是两条 npx 命令,先起沙盒,再起 Pi。Pi 里运行 !uname -a,输出 Linux 而不是 Darwin,就说明命令进了沙盒。
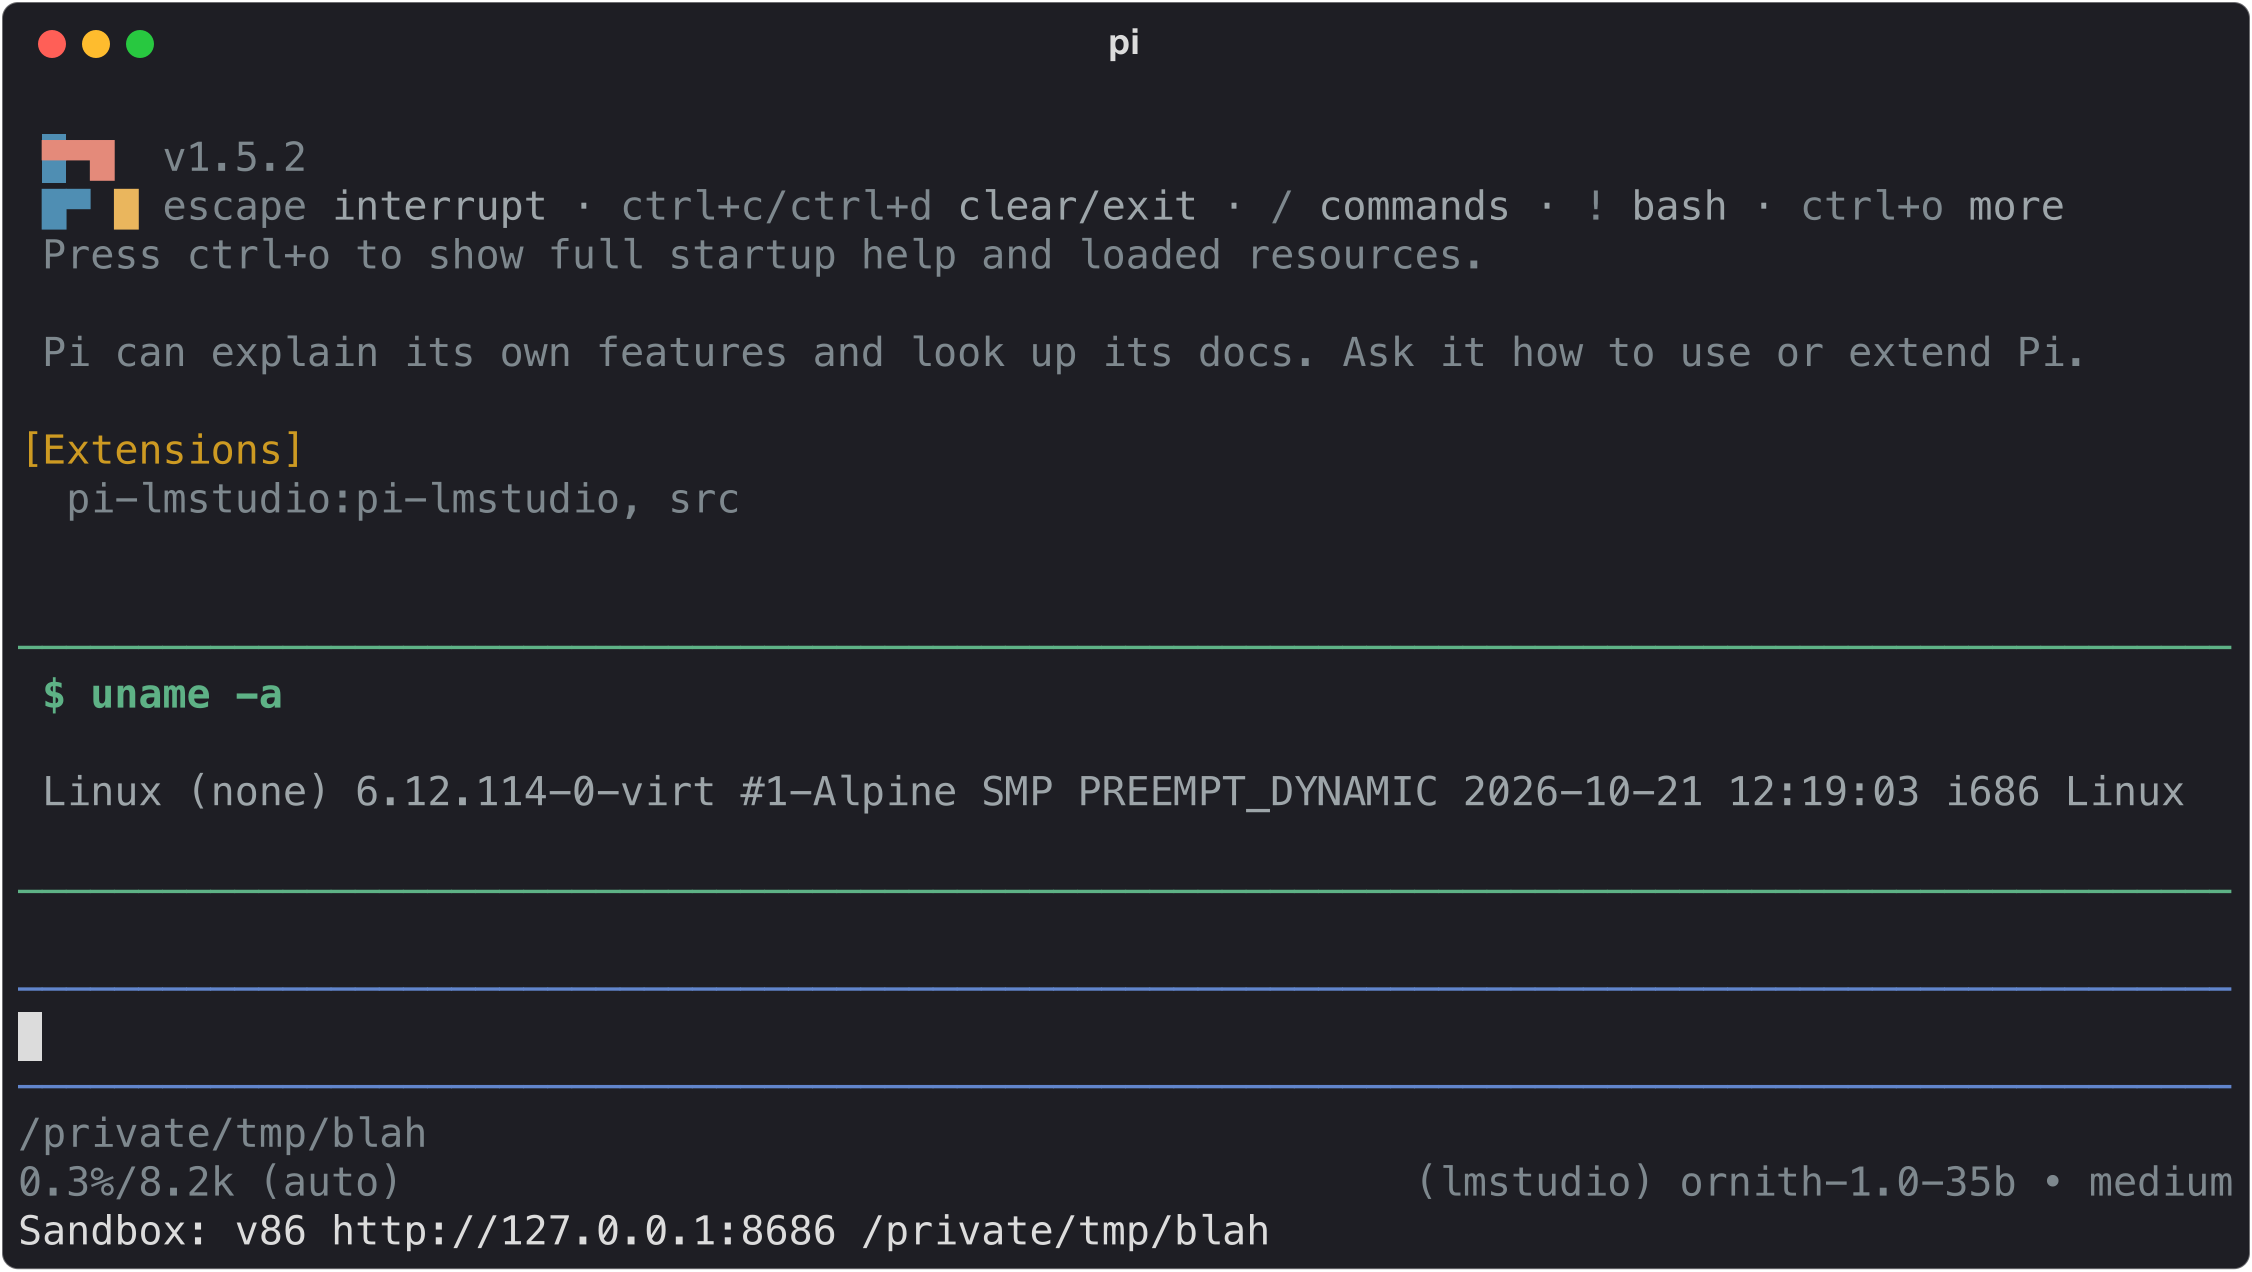
npx --yes external-sandbox-v86 --preserve-paths --mount-rw "project=$PWD"
npx --yes @earendil-works/pi-coding-agent -e npm:external-sandbox-pi --no-builtin-tools --sandbox-url http://127.0.0.1:8686
三种后端各有取舍。v86 全在 Node.js 和 WebAssembly 里,安装最轻。Apple Containers 依赖 Apple silicon 和 container CLI。Quicksand 把 QEMU 和 Alpine 镜像打包成 Python wheel,用 uvx 跑。三者都实现同一协议,也有一致性测试工具。

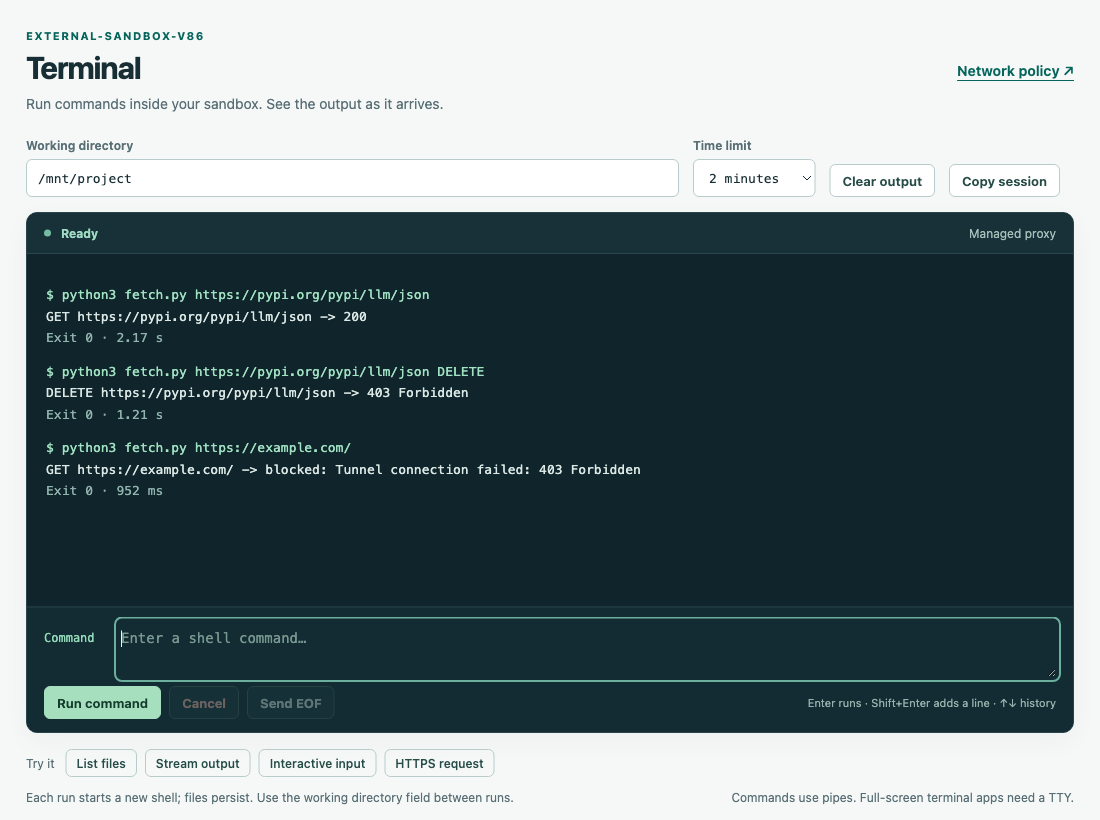
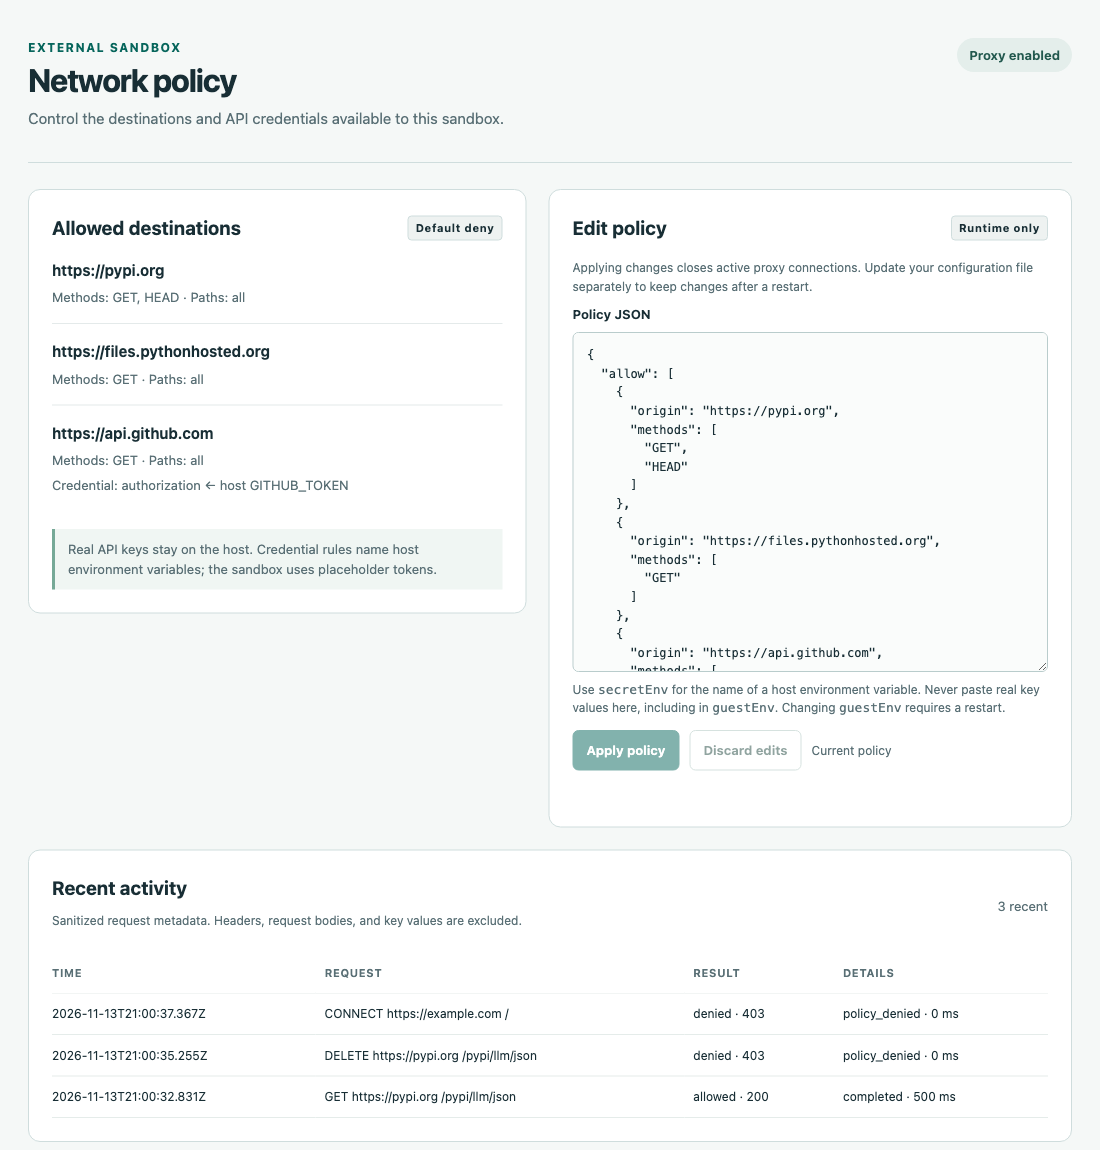
网络控制是重点。默认断网。启动时加 --proxy 或 --proxy-config,代理按 host 和 HTTP 方法放行。凭证替换是更有意思的一层:沙盒里的代码拿到的只是 placeholder,代理在发请求时替换成宿主环境里的真 key。Agent 看不到 key。Simon 也提醒,只对信任的服务用凭证规则,方法收窄。
限制同样明显。Claude Code 只把 Bash 工具的命令送进沙盒,Read 和 Edit 仍在本机跑。Codex 送进程和文件系统操作。Pi 替换 bash、read、write、edit、grep、find、ls。网友 Aditya Batra 提醒 Claude Code 用户:只有 bash 进了盒子,read 和 edit 还会碰真实文件。Shyan-Ming Perng 说这会导致两套策略。zhitong 提到共享挂载里的 symlink 可能绕边界。Jeff Bruchado 更担心带宿主凭证的 git push。John K 说文件同步会是快速编辑和测试循环的延迟瓶颈。lena 说 permission fatigue 仍然存在,松一次规则,两周后沙盒就没什么约束力。这些质疑没有被性能数字回答。Apple Container 比直接跑慢多少,素材里没有给出数字。Simon 自己说这些还是实验原型,没经过安全审计。读写挂载仍可能损坏该文件夹,macOS 依赖比如 node_modules 或 .venv 可能要在沙盒里重装。
所以外置沙盒的价值不在“一键安全”。它把 agent 的代码执行面收进一个可审计的 Linux 边界,出口数量有限,策略能看能改。适合想试弱模型、本地模型,或者不想给全权限的人。先把出口数清楚,再谈信任。协议和仓库在这里:PROTOCOL.md,external-sandbox。
发布时间: 2026-11-17 10:26