凌晨3点删了生产表?LangSmith给Agent配了个门卫
LangChain 发布 LangSmith Tool Gateway 公测版。托管工具层统一处理 Agent 工具调用的凭证、身份和访问,三层治理覆盖 Access、Control、Visibility。Agent 越权问题,有了比系统提示词更靠谱的方案。
凌晨3点,库存 Agent 开始每日对账。如果它调用了一个未被授权的工具,用错了凭证,结果可能是在生产表上执行删除。
有网友的评论很直接:Agent 删掉不该删的东西,是真实存在的问题。比起在系统提示词里求模型听话,不如加一道网关。另一位网友补了一刀:这功能就是个查 ID 的门卫,在 Agent 凌晨3点意外 drop 生产表之前把它拦住。
系统提示词里写一百遍“小心操作”,不如给 Agent 配个门卫。
LangChain 今天发布 LangSmith Tool Gateway 的 Public Beta。LangSmith 是 LangChain 的代理工程平台,集成了构建、观测、评估和治理能力。Tool Gateway 是平台上新增的托管工具层,处理每个 Agent 工具调用的凭证、身份和访问。三层治理:Access、Control、Visibility。

三层治理
Tool Gateway 允许调用方通过一个 URL 路由工具请求。对每个调用,它解析身份、管理访问、记录 trace。
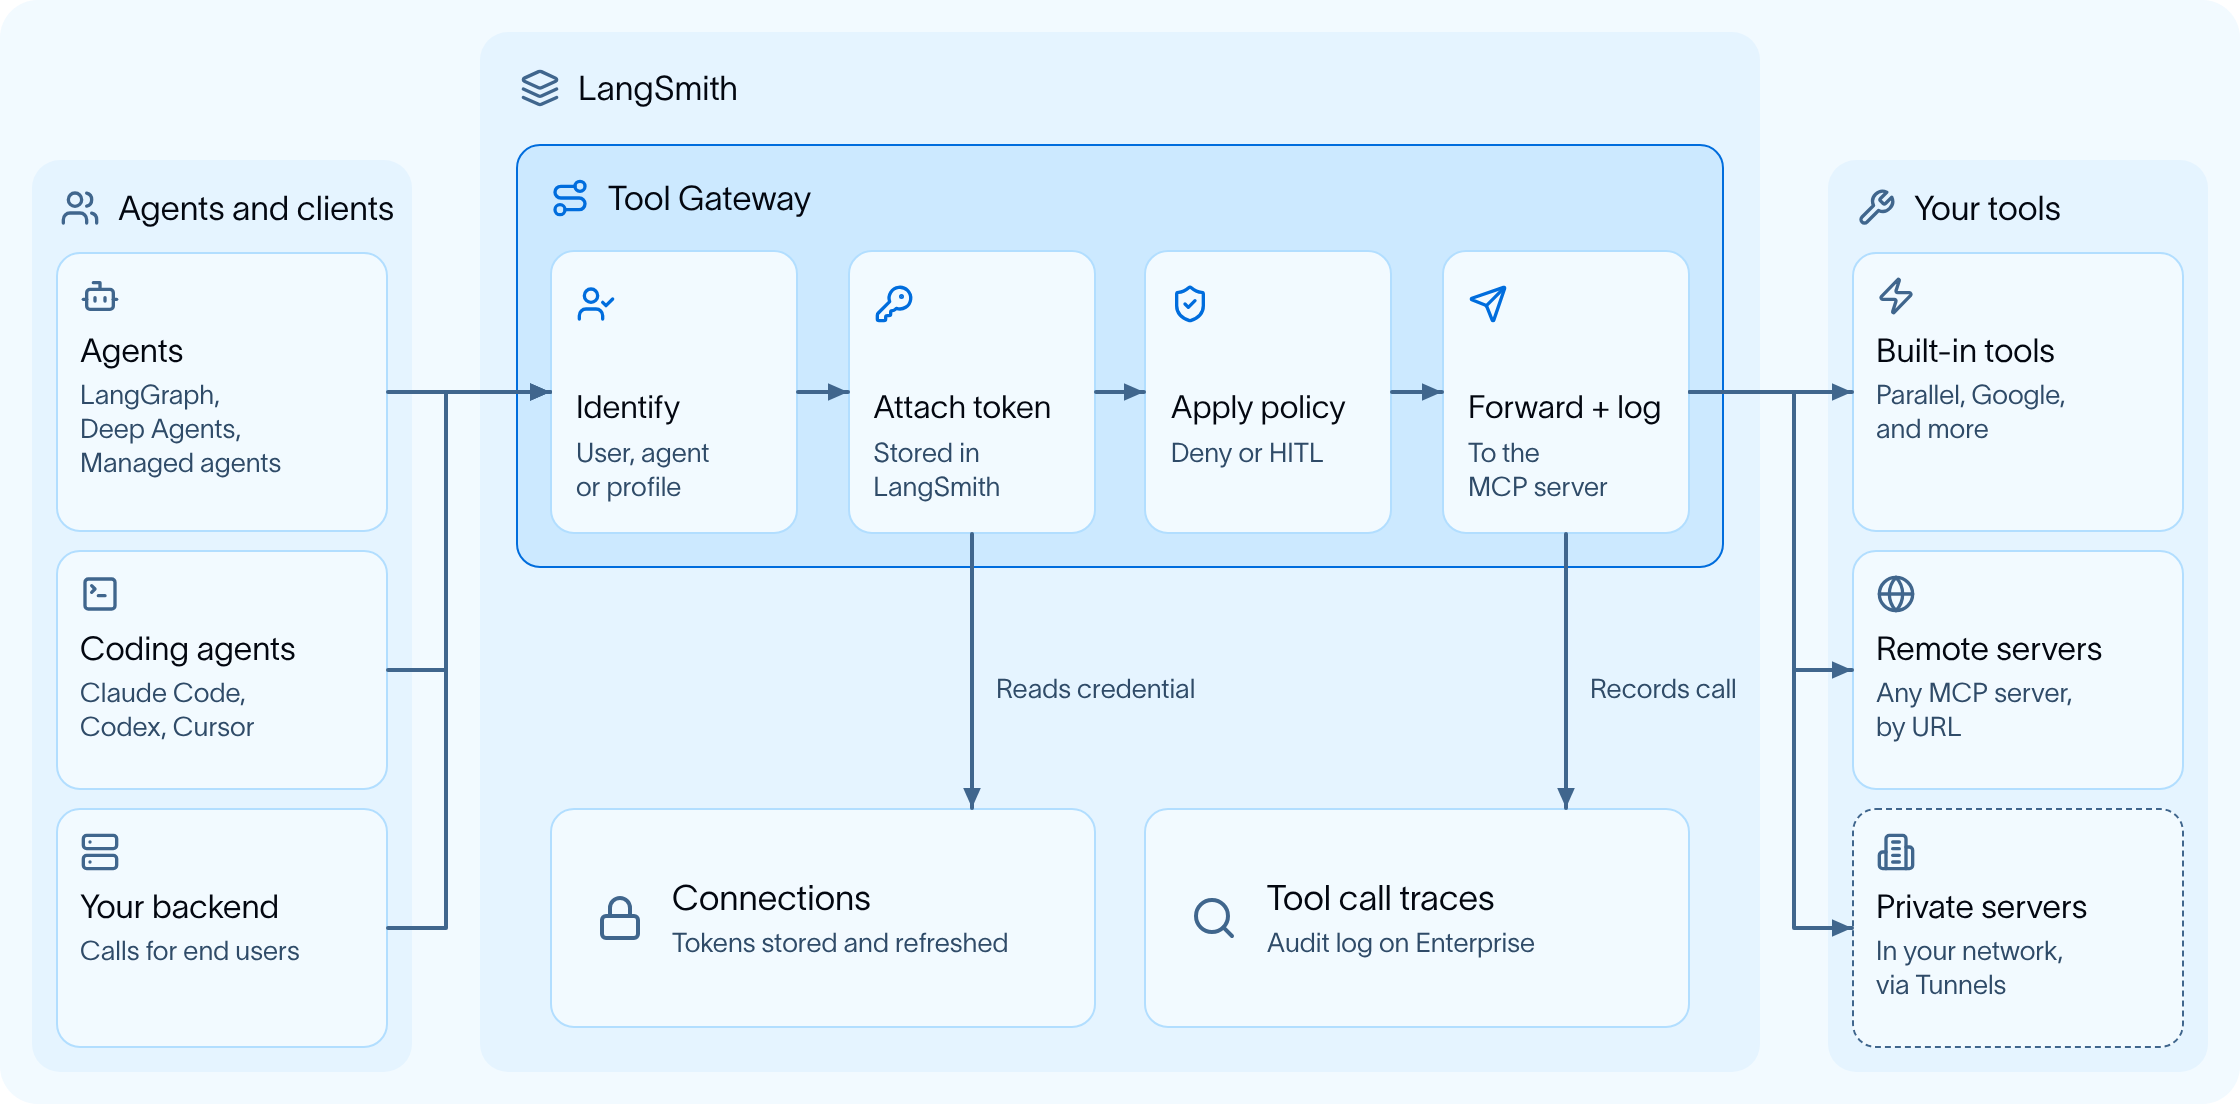
Access:定义谁能用什么,以谁的身份用
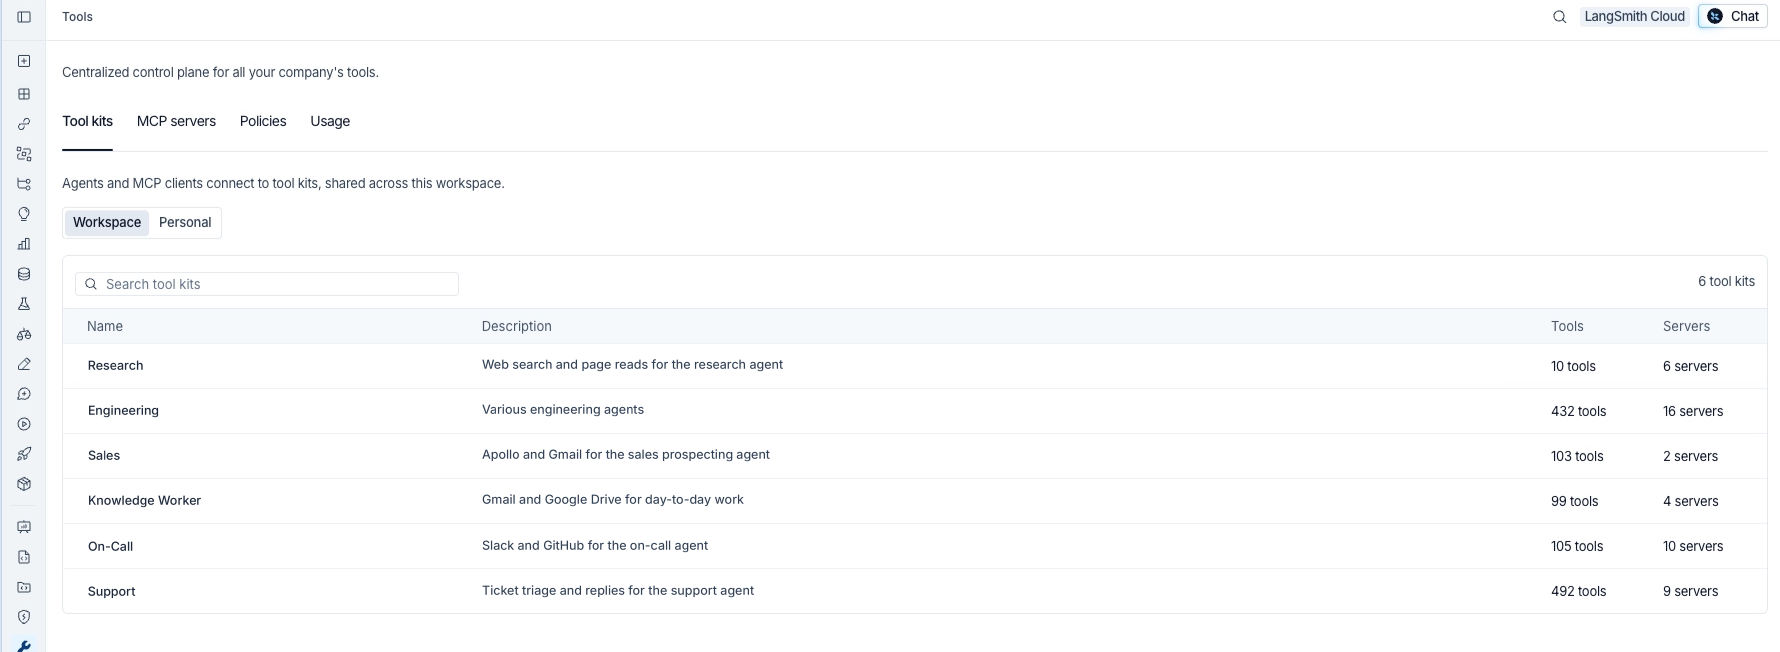
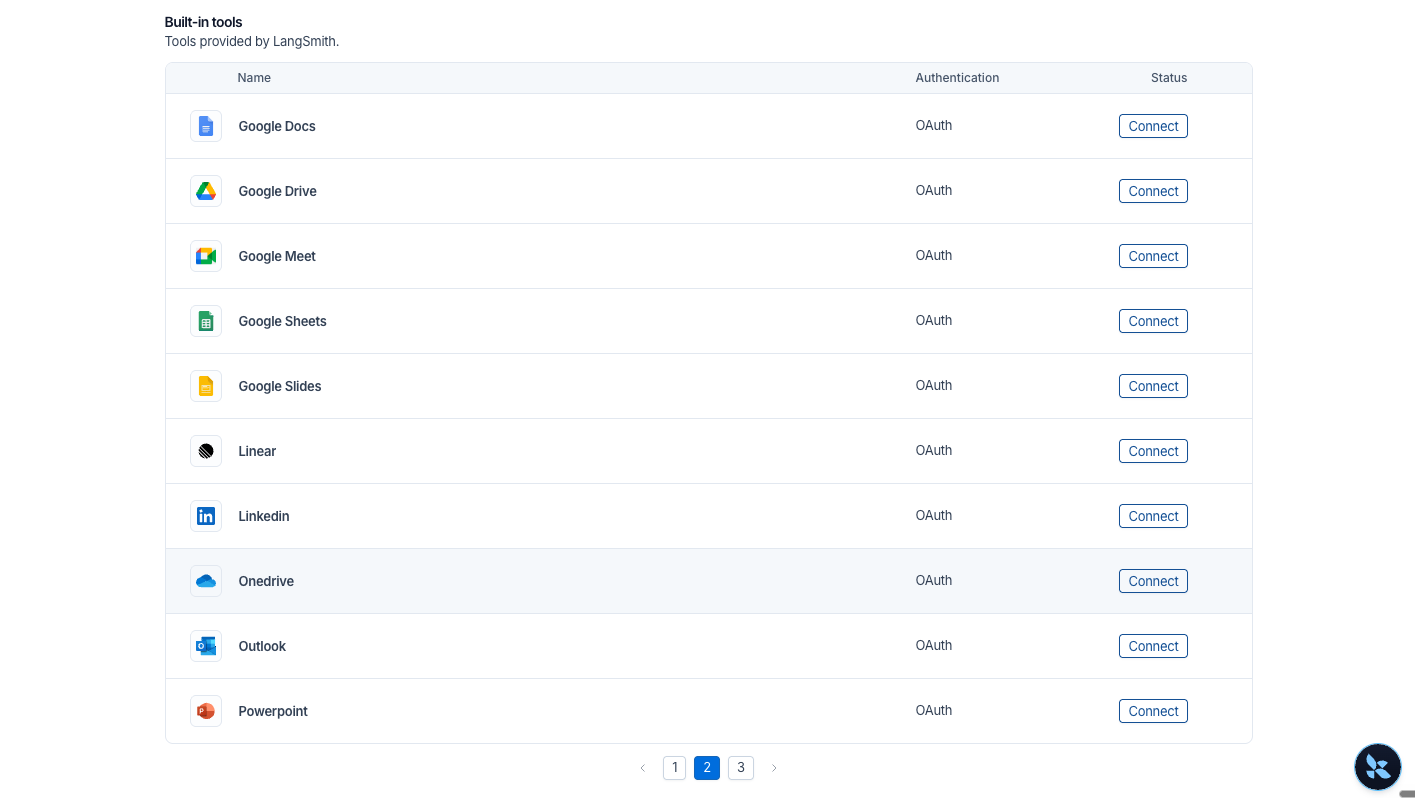
工具服务器注册一次。MCP(Model Context Protocol,连接模型与外部工具的标准协议)服务器通过 URL 添加,Google、Salesforce、GitHub 等常用应用有内置服务器,不需要自己搭建,OAuth 也不用自己写。
工具包(Tool Kit)是发布在单一 URL 下的精选工具集合。Agent 连上工具包,只能看到包里的工具。工具上千个时可以用搜索模式,按任务加载相关工具,避免延迟。
身份解析分两种。以用户身份运行:用户通过 Okta、Entra ID 登录,连接一次账户,后续调用都走用户自己的凭证。用户还没连接时,调用返回登录链接,认证后自动继续。以 Agent 身份运行:管理员配置共享凭证 Profile,适合后台自主运行的 Agent。
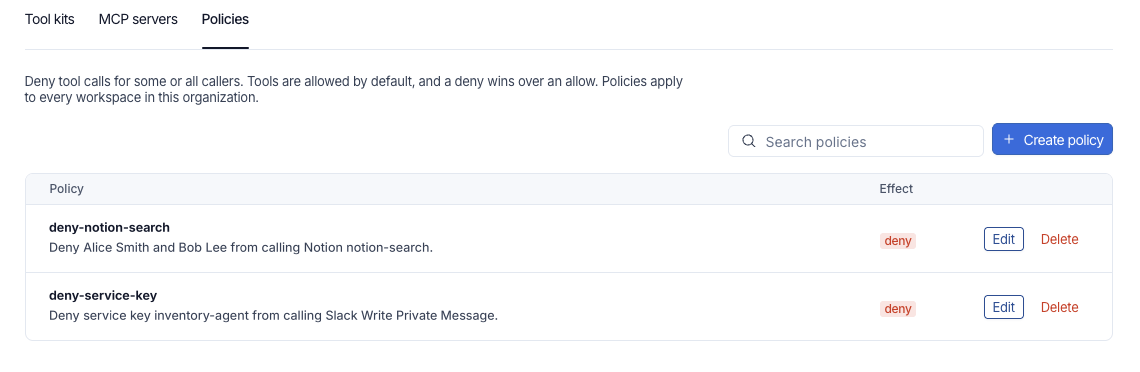
Control:策略和审批
Deny 策略在 org 或 workspace 级别设置,粒度能精确到用户、服务密钥或组合。审批策略要求敏感工具调用在 MCP 客户端里经人工确认。比如写数据仓库的工具,每次调用前都得有人审查。
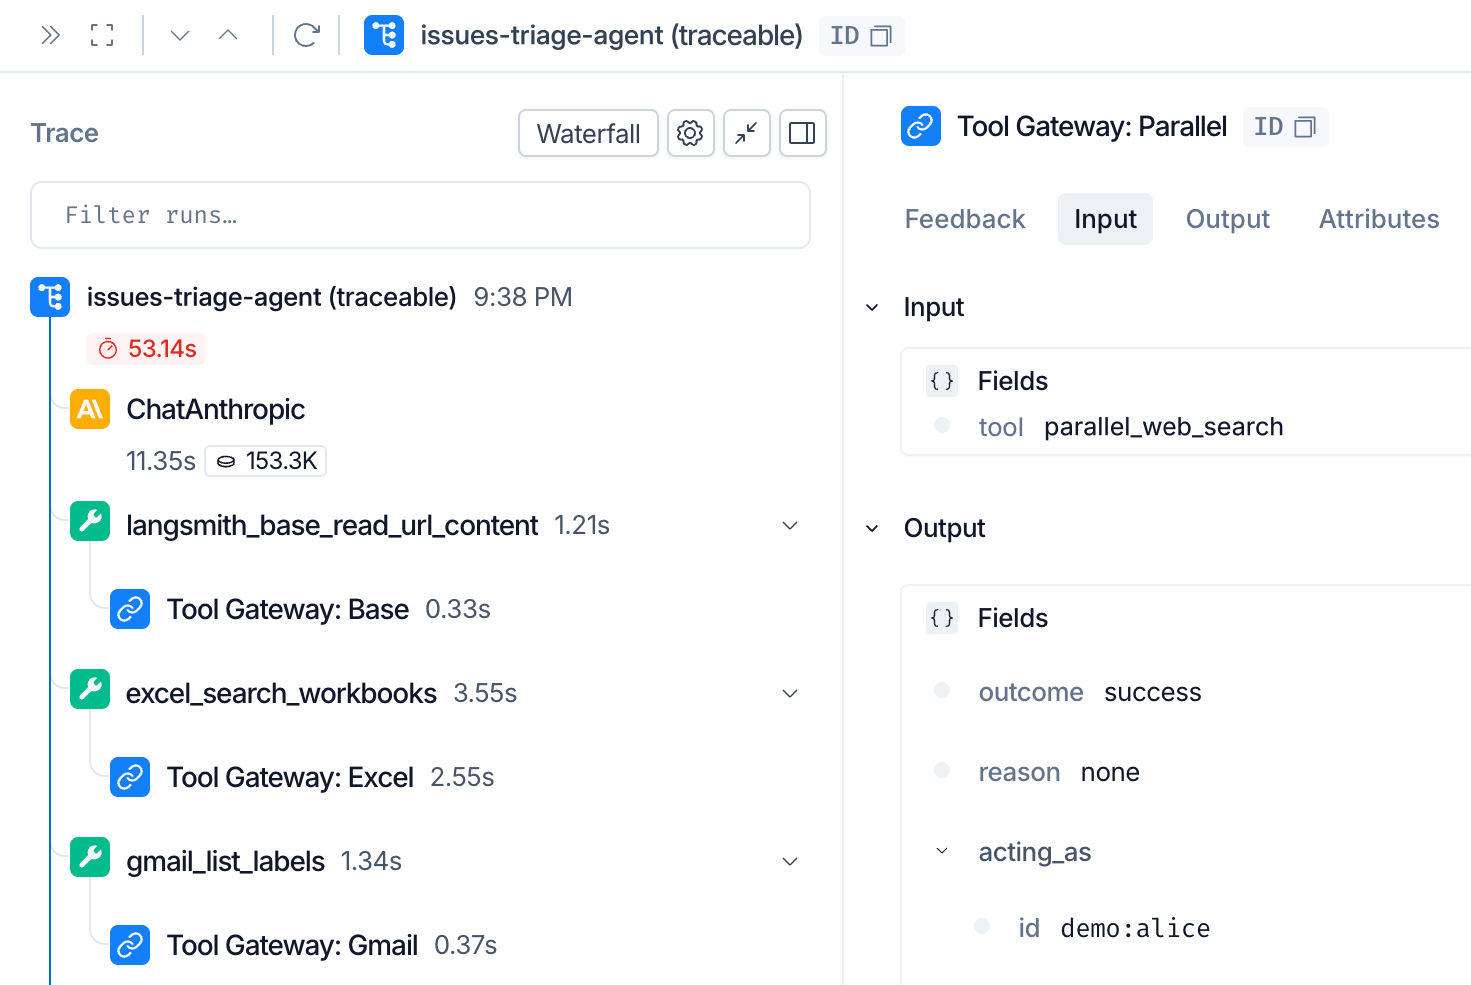
Visibility:每个调用都有记录
工具调用自动出现在 Agent 的 trace 里,工具、服务器、用户、结果、耗时都有。数据内容不进日志,敏感信息不会落到记录里。企业版有审计日志,能回答“凌晨3点这个 Agent 用了哪些工具、以谁的身份”这类问题。
内置服务器
| 类型 | 操作 | 内置服务器 |
|---|---|---|
| LangSmith 托管登录 | 点击 Connect 登录,LangSmith 运行 OAuth | Google、Microsoft、Salesforce、GitHub、Linear、LinkedIn |
| API key 或公开 | 打开开关,添加 API key | Parallel Search、Exa、Tavily、Apollo、Ashby、Pylon、网页读取 |
接入五步
- 打开 LangSmith 的 Tools
- 添加服务器:注册 MCP 服务器 URL,或启用内置服务器
- 连接账户:登录一次,或保存 API key
- 构建工具包:选择 Agent 需要的工具,生成一个 MCP URL
- 指向工具包 URL:兼容任何 MCP 客户端,包括 LangChain、Deep Agents、Claude Code、Cursor
为什么是工具层
LLM Gateway 管模型调用,Tool Gateway 管工具调用,两个合起来才覆盖 Agent 的完整行为。官方博客里有个案例:一家大型零售商建了 50 多个 MCP 服务器,暴露上千个工具,每个 Agent 应该只使用其中一小部分。硬编码凭证的方式没有确定性检查,安全团队无法审计。Tool Gateway 把访问、身份、策略、日志收拢到一个托管层,工程团队不用重复造认证轮子。
公测已开放,LangSmith 上打开 Tools 就能用。
发布时间: 2026-11-20 06:56